
Wil je voorkomen dat je WordPress-website gehackt wordt, begin dan niet met nóg een beveiligingsplugin. Begin met drie basiszaken: plugins en thema’s die altijd bijgewerkt zijn, hosting die jouw site afschermt van andere sites, en inlogaccounts waar iemand actief overzicht over houdt. Vrijwel elke hack die wij tegenkomen loopt via een van die drie routes, en zelden via WordPress zelf.
Een herkenbaar scenario: een installatiebedrijf merkt op maandagochtend dat er geen aanvragen meer binnenkomen. Een klant belt en vraagt waarom Google een rode waarschuwing toont bij de website. De site is al dagen gehackt. De eigenaar weet niet wie er nog kan inloggen, welke plugins er draaien of wanneer er voor het laatst iets is bijgewerkt. Dat gebeurt niet omdat ondernemers slordig zijn. Het gebeurt omdat een website na de oplevering vaak gewoon wordt losgelaten.
Een gehackte WordPress-website is een site waartoe een buitenstaander zonder toestemming toegang heeft gekregen en die hij misbruikt, bijvoorbeeld om spam te versturen, bezoekers door te sturen naar nepsites of gegevens uit formulieren te stelen.
Waarom wordt juist een kleine bedrijfssite gehackt?
Kleine bedrijfssites worden gehackt omdat aanvallers niet kiezen, maar scannen. Automatische programma’s speuren dag en nacht websites af naar bekende zwakke plekken, zoals een verouderde plugin, en breken in zodra ze er een vinden. Een site waar niemand actief over de beveiliging waakt, valt daardoor sneller ten prooi dan een site van een groot bedrijf met een eigen IT-afdeling.
Het doel is zelden jouw bedrijfsinformatie. Meestal dient je website als springplank:
- spammails versturen vanaf jouw domein, waardoor jouw eigen mails daarna in de spambox van klanten belanden;
- verborgen links naar gok- of nepwinkels plaatsen, wat je positie in Google beschadigt;
- bezoekers ongemerkt doorsturen naar een andere site;
- gegevens onderscheppen die via formulieren binnenkomen.
Je merkt het vaak pas als Google je site markeert of een klant er iets van zegt.
Via welke routes komen hackers binnen bij WordPress?
Hackers komen bij WordPress-sites vooral binnen via drie routes: verouderde of vergeten plugins en thema’s, inlogaccounts die niemand meer beheert, en hosting waarbij jouw site een server deelt met veel andere sites. Wie deze drie deuren sluit, neemt het grootste deel van het risico weg, nog voordat er een extra beveiligingstool aan te pas komt.
Vergeten plugins en thema’s
Een plugin is een stuk extra software dat je site een functie geeft, zoals een contactformulier of een slider. Elke plugin is ook een mogelijke ingang. Het gevaarlijkst zijn plugins die ooit voor één actie zijn geïnstalleerd en daarna zijn uitgeschakeld maar nooit verwijderd. Een uitgeschakelde plugin staat nog steeds op je server en kan nog steeds misbruikt worden.
Wat je hier concreet doet:
- Do: verwijder (niet alleen uitschakelen) elke plugin en elk thema dat je niet gebruikt. Laat één standaardthema staan als reserve.
- Do: controleer bij elke plugin wanneer de maker voor het laatst een update heeft uitgebracht. Wordt een plugin al lange tijd niet meer onderhouden, zoek dan een alternatief.
- Don’t: installeer nooit gratis gekraakte versies van betaalde plugins of thema’s. Daar zit regelmatig kwaadaardige code in verstopt.
Inlogaccounts die niemand meer kent
Op veel sites staan nog accounts van een oud-stagiair, een vorig webbureau of een collega die al jaren weg is, vaak met een simpel wachtwoord en volledige beheerrechten. Voor een hacker is dat een sleutel onder de deurmat.
- Verwijder accounts van mensen die niet meer voor je werken.
- Geef alleen beheerdersrechten aan wie die echt nodig heeft. Iemand die alleen blogs plaatst, heeft genoeg aan de rol Redacteur of Auteur.
- Gebruik geen gebruikersnaam als “admin” of je bedrijfsnaam.
- Zet tweestapsverificatie aan voor alle beheeraccounts, zodat een gestolen wachtwoord alleen niet genoeg is.
- Gebruik per account een uniek, lang wachtwoord en bewaar het in een wachtwoordmanager.
Hosting zonder afscherming
Bij veel standaard hostingpakketten draait jouw site op dezelfde server als die van talloze anderen. Wordt een van die buren gehackt, dan kan de schade overslaan. Je kunt je eigen site keurig bijhouden en alsnog geraakt worden door een buur die dat niet doet. Afgeschermde hosting geeft elke site een eigen, geïsoleerde omgeving, zodat een probleem bij een ander niet bij jou terechtkomt.
Wat doet een hack met je bedrijf?
De grootste schade van een hack zit in tijd en vertrouwen. Je verliest dagen aan herstel, vaak langer aan het terugwinnen van je positie in Google, en het vertrouwen van klanten die een waarschuwing zagen. Voor een ondernemer die zijn website nodig heeft om aanvragen binnen te halen, telt elke dag offline direct mee.
Per branche ziet dat er anders uit:
- Zorg en artsen: lekt een contactformulier persoonsgegevens, dan moet je dat mogelijk melden bij de Autoriteit Persoonsgegevens.
- Recruiters: een site die cv’s ontvangt, heeft hetzelfde risico op een datalek.
- Horeca: het reserveringssysteem ligt stil, precies wanneer het weekend begint.
- Schilders, bouw en monteurs: offerteaanvragen blijven uit en de agenda loopt leeg.
Een gehackte site is bovendien vaak een trage site, omdat er op de achtergrond van alles draait wat er niet hoort. Herken je dat je site wel bezoekers trekt maar weinig oplevert? Lees dan ook ons artikel over waarom je geen klanten via je website krijgt.
Is een beveiligingsplugin genoeg om hacken te voorkomen?
Nee, een beveiligingsplugin alleen is niet genoeg. Zo’n plugin is zelf ook software die draait binnen dezelfde site die hij moet beschermen, en hij grijpt pas in als een aanval je site al heeft bereikt. Echte bescherming begint een laag eerder, op de server waar je website op draait.
Elke plugin die je toevoegt, moet ook weer worden bijgewerkt, kan botsen met andere software en maakt je site zwaarder. Wij zien regelmatig sites die door een stapel beveiligingstools trager zijn geworden, terwijl de echte zwakke plek (dat oude account of die vergeten plugin) er gewoon nog zat. Een slot op je voordeur helpt weinig als het raam aan de achterkant al jaren openstaat.
Hoe pakt IQ Script de beveiliging van je website aan?
IQ Script combineert drie dingen die je normaal bij verschillende partijen regelt: een strak gebouwde site met zo min mogelijk plugins, premium hosting via ons Kinsta Agency Partnerschap, en doorlopend onderhoud. Daardoor ligt de verantwoordelijkheid voor beveiliging op één plek, bij ons, en niet bij jou.
Beveiligd websitebeheer is een vorm van onderhoud waarbij één vaste partij website, hosting en updates samen bewaakt, zodat zwakke plekken worden gedicht voordat iemand ze kan misbruiken.
Zo ziet onze aanpak eruit:
- Opruimen bij de start. We lopen alle plugins, thema’s en accounts na en verwijderen alles wat niet nodig is.
- Afgeschermde hosting. Je site draait in een eigen, geïsoleerde omgeving, met een firewall die verdacht verkeer al op serverniveau tegenhoudt.
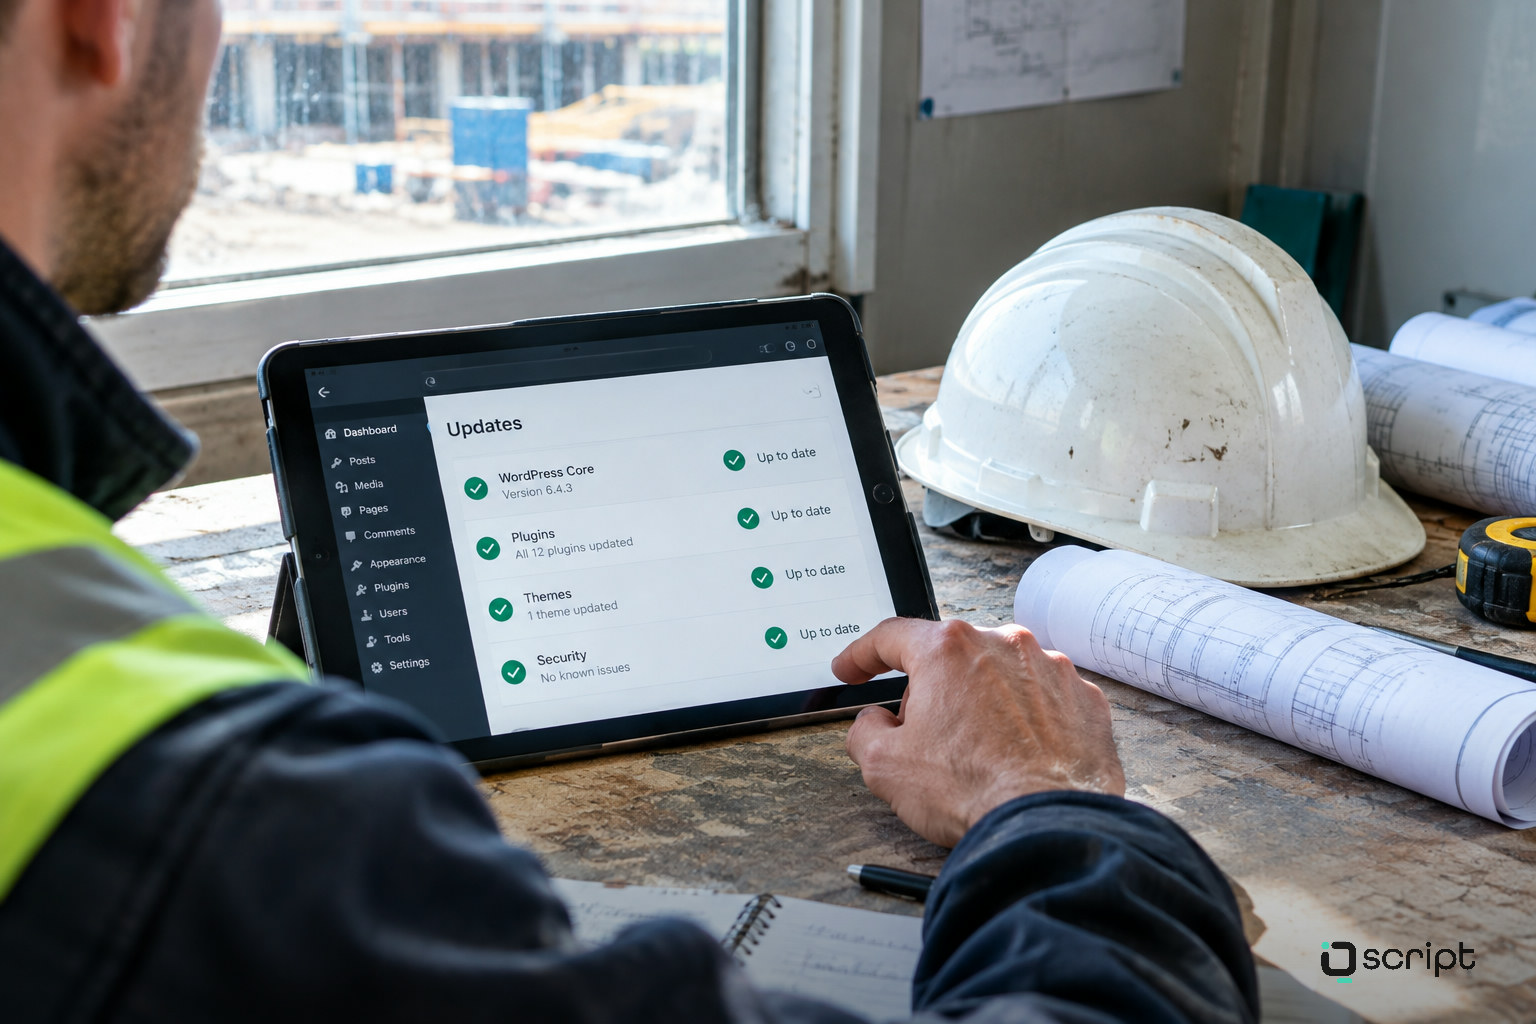
- Vaste, geteste updates. We houden WordPress, plugins en thema’s bij en controleren na elke update of alles nog goed werkt.
- Dagelijkse back-ups. Gaat er toch iets mis, dan zetten we een schone versie terug.
- Bewaking. We houden in de gaten of je site bereikbaar blijft, zodat een probleem niet dagen onopgemerkt blijft.
Meer over het hostingdeel lees je in ons artikel over premium WordPress hosting voor het mkb. Wil je weten wat er bij het onderhoud komt kijken, kijk dan bij WordPress website onderhoud uitbesteden.
Die combinatie werkt in de praktijk: vorig jaar trokken de websites die wij bouwen en beheren samen meer dan 7 miljoen bezoekers, en klanten beoordelen ons uitstekend op Trustpilot.
Welke vijf vragen kun je vandaag zelf nalopen?
Je hoeft geen technicus te zijn om te zien of je site risico loopt. Met deze vijf vragen weet je binnen tien minuten of er actie nodig is. Kun je een of meer vragen niet met zekerheid beantwoorden, dan is dat het signaal dat iemand je site onder handen moet nemen.
- Weet je wie er allemaal kan inloggen op je website, en werken die mensen nog voor je?
- Weet je wanneer WordPress en de plugins voor het laatst zijn bijgewerkt?
- Wordt er dagelijks een back-up gemaakt, en staat die op een andere plek dan de website zelf?
- Deelt je site een server met andere websites?
- Krijg je automatisch een seintje als je site offline gaat?
De meeste ondernemers die wij spreken, komen niet verder dan twee of drie keer ja. Dat is geen schande. Het is gewoon geen werk dat in jouw takenpakket hoort.
Wat moet je doen als je WordPress-site al gehackt is?
Is je site al gehackt, ga dan niet zelf bestanden verwijderen. Verander direct de wachtwoorden van je WordPress-beheeraccounts, je hosting en het e-mailadres dat aan je beheeraccount gekoppeld is, en schakel een specialist in. Een gehackte site moet volledig worden opgeschoond en daarna afgeschermd, anders staat de aanvaller binnen korte tijd weer binnen.
Bij IQ Script zoeken we in zo’n geval eerst uit hoe de inbraak is gebeurd. Alleen de schade opruimen zonder de oorzaak te vinden, is dweilen met de kraan open. Daarna zetten we je site over naar een afgeschermde omgeving en sluiten we de route waarlangs de aanvaller binnenkwam.
Veelgestelde vragen over het voorkomen van een WordPress-hack
Hoe weet ik of mijn WordPress-website gehackt is?
Veelvoorkomende signalen zijn een waarschuwing van Google in de zoekresultaten, bezoekers die naar een vreemde site worden doorgestuurd, onbekende beheeraccounts, mails die ineens in de spambox belanden en een site die opvallend traag is geworden. Zie je een van deze signalen, laat dan een specialist meekijken.
Is WordPress zelf onveilig?
Nee. WordPress zelf wordt actief onderhouden en snel bijgewerkt als er een probleem wordt gevonden. De risico’s zitten vooral in verouderde plugins, zwakke wachtwoorden en hosting zonder afscherming. Met goed beheer is een WordPress-site prima veilig.
Hoe vaak moet een WordPress-site worden bijgewerkt?
Doorlopend. Updates voor plugins en thema’s verschijnen regelmatig, en beveiligingsupdates wil je zo snel mogelijk doorvoeren. Laat updates dus niet maanden liggen, maar zorg dat iemand ze vast en gecontroleerd uitvoert, met een back-up vooraf.
Helpt goede hosting tegen hacken?
Ja, goede hosting helpt flink. Afgeschermde hosting isoleert je site van andere websites, houdt verdacht verkeer tegen voordat het je site bereikt en maakt automatisch back-ups. Daarmee sluit je een van de drie belangrijkste routes voor hackers af.
Kan ik de beveiliging van mijn website volledig uitbesteden?
Ja. Bij IQ Script nemen we hosting, updates, back-ups en bewaking samen voor onze rekening. Jij hoeft er zelf niet naar om te kijken en hebt één aanspreekpunt als er iets is.
Sluit de drie deuren, te beginnen vandaag
Je hoeft niet te wachten tot een klant belt over een rode waarschuwing. Zet deze week deze drie stappen:
- Vandaag: loop de vijf vragen hierboven na en noteer waar je het antwoord niet op weet.
- Deze week: vraag je huidige webbouwer of hostingpartij wanneer je site voor het laatst is bijgewerkt, wie er beheerrechten heeft en waar je back-ups staan.
- Daarna: laat je site, hosting en accounts in één keer doorlichten, zodat je weet waar je staat.
Wil je weten hoe veilig jouw site er nu echt voor staat? Plan je intake bij IQ Script, dan lichten we samen je site, hosting en accounts door en weet je precies welke deuren nog openstaan.

